この記事の結論
AIの社内導入ガイドラインは、「利用禁止」のためのルールではありません。社員が迷わず安全に活用できる状態をつくるための基盤です。
AIの社内導入ガイドラインは、「利用禁止」のためのルールではありません。社員が迷わず安全に活用できる状態をつくるための基盤です。
AIの社内導入ガイドラインは、「利用禁止」のためのルールではありません。社員が迷わず安全に活用できる状態をつくるための基盤です。
「社員が個人のアカウントでAIを使い始めていて、何を入力しているのか把握できていない」「全面禁止にすべきか許可すべきか、判断の基準がない」「ルールを作っても、誰にも読まれず形だけになりそう」——AIの社内展開を任された担当者が、こうした悩みを抱えたまま判断を先送りしているケースがあります。
AIの社内導入ガイドラインとは、利用目的・対象範囲・入力してよい情報・出力の扱い方・申請と見直しの手順を定め、組織としてAIを安全に活用するための社内ルールです。利用目的の明確化、情報セキュリティルール、出力品質管理の3つを柱に策定し、四半期ごとの見直しサイクルで運用を定着させるのが基本の進め方です。
AI活用完全ガイドで、AI活用の全体像を把握できます。
AIの社内導入を安全に進めるためのルール策定を担当している管理部門・情シスの方に向けた記事です。
この記事を読み終えるころには、自社のAIガイドラインとして最初に定める項目が決められます。まずは現場で使われているツールと用途の洗い出しから始めてください。
AIの導入ガイドラインが必要な理由は、リスク管理と活用促進の両立にあります。ルールがなければ、社員は萎縮して使わないか、逆に野放図に使って事故を起こすかのどちらかに振れがちです。ここでは、まず押さえておきたいリスクと、ルールが無い状態で起きることを整理します。
ChatGPTやClaudeなどのAIは、マーケティング、カスタマーサポート、社内業務の効率化など、活用範囲が広がり続けています。総務省の情報通信白書でも、企業におけるAIの活用状況が取り上げられています(出典:情報通信白書)。一方で、企業が直面するリスクは大きく4つに分類できます。
ガイドラインを策定せずにAIの利用を放置すると、次のような状況に陥りやすくなります。
「社員が個人判断で使い始めて、気づいたら機密情報を入力していた」というケースは珍しくありません。利用ツールの一覧がスプレッドシートで部署ごとに管理され、相談はチャットや口頭で個別に受けている状態だと、誰が何をどこまで使っているのかが分散し、全体像を誰も把握できなくなります。
ガイドラインは「制限するためのルール」ではなく、「安心して使うためのルール」です。この前提を組織に共有することが、策定の第一歩になります。
方針を決める際は、社内の現状を次のように見ると判断しやすくなります。
| 社内の現状 | 向いている始め方 |
|---|---|
| すでに個人利用が広がっている | 禁止よりも「法人契約ツールへの移行」を先に打ち出し、利用実態の把握から始める |
| まだ誰も使っていない | 対象業務と対象者を絞ったうえで、試行から始める |
AI時代に求められるスキルとリテラシーの全体像については「AI時代に必要なビジネススキル」も参考にしてください。
AIの社内ガイドラインは、利用目的と対象範囲、情報セキュリティ、出力の品質管理を中核に、申請・見直し・インシデント対応・研修までを一続きで設計します。網羅性を担保しつつ、社員にとって読みやすく実行可能な粒度にすることがポイントになってきます。本記事では、ガイドラインの項目を「使う前」「使うとき」「使った後」の流れで整理します。
まず明確にすべきは「何のために、誰が、どの業務でAIを使うのか」です。
| 項目 | 定義すべき内容 | 例 |
|---|---|---|
| 利用目的 | 業務効率化の対象領域 | 文書作成補助、データ分析、アイデア出し |
| 対象者 | 利用を許可する社員の範囲 | 全社員 / 特定部署 / 研修修了者 |
| 対象ツール | 利用を許可するAIツール | ChatGPT Enterprise、Claude、Gemini |
| 禁止用途 | 利用を禁じる業務・場面 | 最終意思決定、法務判断、個人情報処理 |
対象ツールを限定することは、セキュリティ管理の観点で重要です。個人アカウントでの業務利用は原則禁止とし、法人契約のツールのみ利用を許可するのが基本です。対象者の欄で迷った場合は、「研修修了者」から始め、研修の受講状況に合わせて全社員へ広げていくと、ルールの理解度と利用範囲をそろえやすくなります。
ガイドラインの中核を成すのが、情報セキュリティに関するルールです。中でも入力禁止情報の明確化は、真っ先に決めておきたい項目です。次のように、具体的な禁止項目をリスト化します。
「迷ったら入力しない」をデフォルトルールとし、判断に困った場合の相談先(情報セキュリティ担当やIT部門)も明記します。相談先は部署名だけでなく、連絡手段まで書いておくと、担当者が異動しても運用が止まりません。
AIの出力をそのまま使用するのではなく、人間がレビューするプロセスを義務付けます。レビュー項目は次の4つを基本にします。
特に、顧客向けの資料やWebサイトに掲載するコンテンツは、AIが出力したままの状態で公開することを禁止し、1名以上の人間によるレビューを経ることをルール化します。
利用ルールだけを定めても、新しいツールや想定外の用途が出てきた時点で判断が止まります。そこで本記事では、ガイドラインを次の流れで構成することをおすすめします。
| 段階 | 盛り込む項目 | 決めておくこと |
|---|---|---|
| 使う前 | 利用目的と対象範囲、研修 | 誰が、どのツールを、どの業務で使えるか |
| 使うとき | 情報セキュリティルール、出力の品質管理 | 入力してよい情報と、公開前のレビュー |
| 想定外のとき | 利用申請と承認フロー | 新しいツール・用途の判断者 |
| 使った後 | インシデント対応、定期見直し | 問題発生時の報告先と、ルール改訂の周期 |
この表のどの段階が空欄になっているかを見ると、自社のガイドラインで先に埋めるべき項目がわかります。
情報漏洩防止は、ガイドラインの中でも優先度の高い領域です。技術的な対策と運用ルールの両面から防御します。ここではツールの選び方、日常業務でのルール、業務システムに組み込まれたAIの扱いを順に解説します。
対策の土台になるのは、法人向けプランの利用を必須化することです。主なツールを次のように整理します。
この表は調査時点の整理であり、各社のプラン名や提供条件は変わることがあります。例えばOpenAIは、ChatGPT EnterpriseなどのビジネスプランやAPIについて、既定ではビジネスデータをモデルの学習に使用しないと公表しています(出典:Enterprise privacy at OpenAI)。許可リストに入れるかどうかは、各社の公式の利用規約・プライバシーポリシーと照らして、「学習への不使用」「管理者による利用ログの監査」「SSO対応」の3点がそろうかで判断します。3点がそろうツールは許可リストへ、いずれかが欠けるツールは対象業務を絞った試行扱いにし、その理由をガイドラインの付録に記録しておきます。
SSO(シングルサインオン:1つの認証で複数のツールにログインできる仕組み)に対応していれば、退職者のアカウント無効化も即座に実行できます。
技術だけでは防げないリスクに対応するため、次の運用ルールを設定します。
テンプレート化は、個人の注意力に頼らずに安全な使い方をそろえる手段です。新しく入った社員でも、テンプレートを選んで空欄を埋めれば、禁止情報を含まない形でAIを使える状態になります。
プロンプトテンプレートの具体的な設計方法については、ビジネスプロンプトテンプレート集で詳しく解説しています。
AIはチャットツールだけでなく、CRMなどの業務システムにも組み込まれています。
次の画面は、Breezeアシスタントで読み込む入力ソース(OneDrive・SharePoint・Box)を選択するダイアログです。
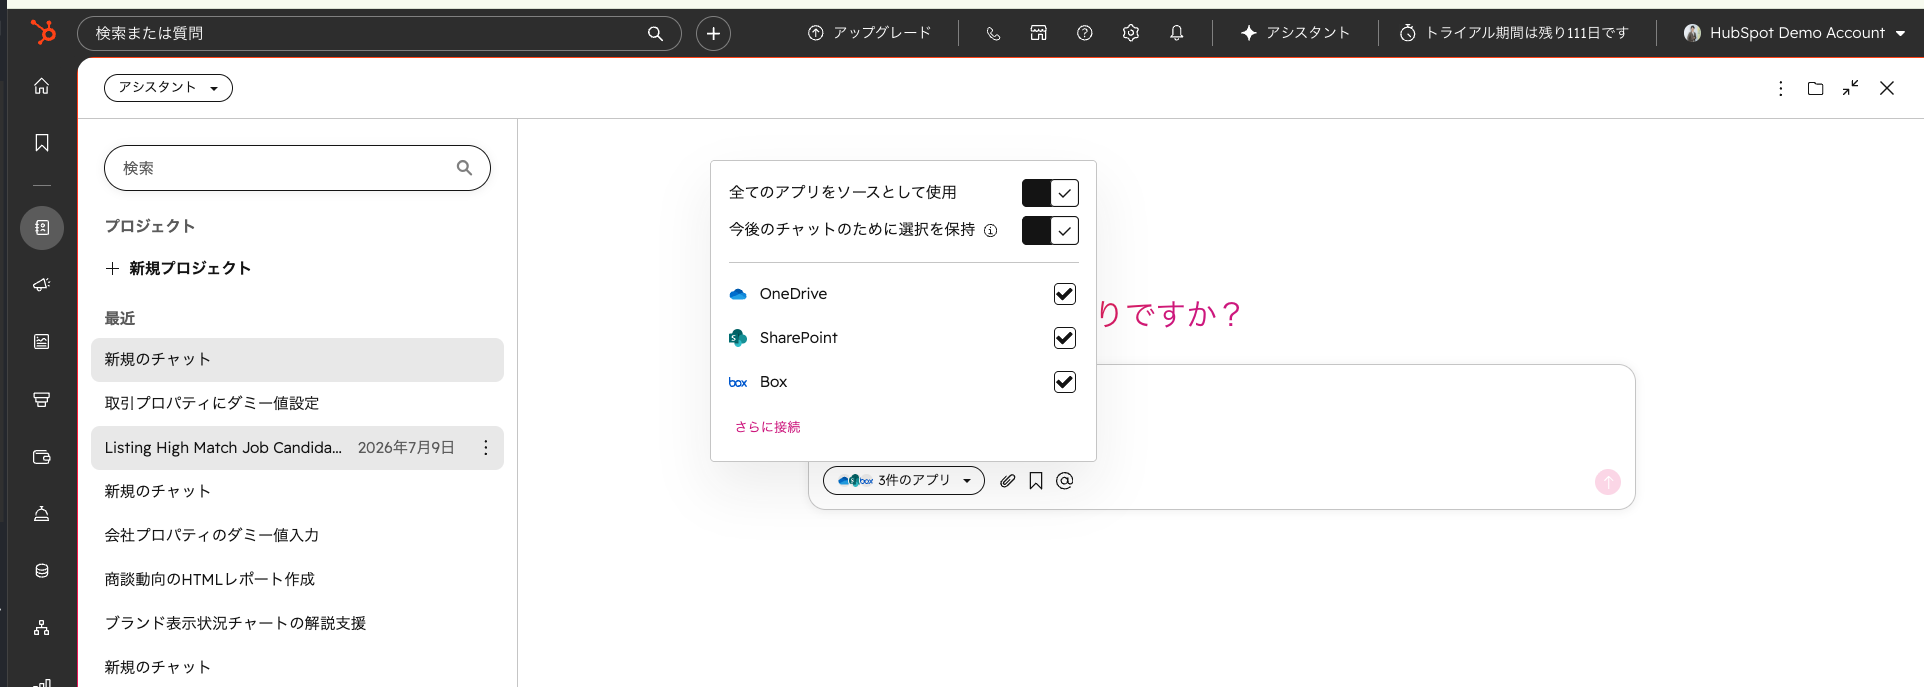
判断の手順は次のとおりです。まず、接続候補のフォルダや保管場所に入力禁止情報が含まれていないかを洗い出します。含まれていない場所は接続を許可し、含まれている場所は対象外にするか、禁止情報を除いたフォルダを別に用意してから接続します。決めた接続先は、ガイドラインの付録に一覧として残しておきます。
CRMの中でAIを使う場合は、コンタクトから取引、顧客化、請求までのデータがつながっているほど、AIが参照・更新できる範囲も広がります。どの段階のどのレコードをAIに読ませ、どのプロパティの更新をAIに任せるかを決めておくと、全体の業務フローの中でAIの役割を説明しやすくなります。
AIのハルシネーションは、業務利用における大きな課題の一つです。現時点では完全に防ぐことはできませんが、リスクを小さくする仕組みは構築できます。ポイントは、起きやすい業務を見分け、AIと人間の役割を業務ごとに分けておくことです。
AIがハルシネーションを起こしやすい業務パターンを理解し、重点的に対策を講じることが効果的です。
高リスクパターン:
低リスクパターン:
上のパターンをもとに、本記事では業務ごとの役割分担を次のように整理します。AIは下書きや候補出しを担い、事実の確定と公開の判断は人間が担うという分け方です。
| ツール | 法人向けプランとSSO対応 | データ学習への不使用 |
|---|---|---|
| ChatGPT Enterprise | どちらもあり | 保証あり |
| Claude for Business | どちらもあり | 保証あり |
| Gemini for Google Workspace | どちらもあり | 管理者設定で制御可能 |
| Microsoft Copilot for Microsoft 365 | どちらもあり | 保証あり |
| 業務 | AIに任せる範囲 | 人間が判断すること |
|---|---|---|
| 文章のトーン変更・リライト | 書き換え案の作成 | 社内のトーン&マナーに合っているか |
| アイデア出し | 候補を広く出す | どの案を採用するか |
| 定型文書のドラフト | 初稿の作成 | 社外に出してよい内容か |
| 統計・法律の引用 | 調べる観点の提示 | 数値・条文を一次情報で照合する |
| 企業・製品の仕様 | 論点の整理 | 公式資料と突き合わせる |
| 社外向けの最終成果物 | 下書き | 承認と公開の判断 |
新しい業務でAIを使いたいときは、その業務が表のどの行に近いかを見ます。高リスクパターンに近ければ人間の照合を手順に組み込み、低リスクパターンに近ければ通常のレビューで運用します。どちらとも言えない場合は、後述の利用申請に回して判断を記録します。
ハルシネーション対策として有効なのは、出力に対するファクトチェックの仕組みを業務フローに組み込むことです。
社外に出すドキュメント(提案書、プレスリリース、契約書の草案)については、この3段階を省略しないことをルール化します。各段階を担当者のチェックリストや承認ステップとして業務フローに置いておくと、誰が担当しても同じ水準の確認が回ります。
ガイドラインの策定は、情報システム部門だけに任せるのではなく、関連部門を巻き込んだプロジェクト体制で進めることが成功の鍵です。セキュリティの視点だけで作ると現場で使われず、現場の要望だけで作るとリスクが残ります。ここでは体制と進め方、規模に応じた組み方を解説します。
| 役割 | 担当部門 | 主な責任 |
|---|---|---|
| プロジェクトオーナー | 経営層 / DX推進責任者 | 方針決定、予算承認 |
| セキュリティ責任者 | 情報システム / セキュリティ | 技術的なリスク評価、ツール選定 |
| 法務担当 | 法務部 / 外部弁護士 | 法的リスクの確認、契約条項の整理 |
| 現場代表 | 営業・マーケティング・CS | 実務での活用ニーズの把握 |
| 人事・教育担当 | 人事部 | 研修プログラムの設計 |
重要なのは「セキュリティの視点」と「現場の活用ニーズ」の両方を持った体制にすることです。
ガイドラインの策定は、次の5ステップで進めます。各ステップの所要期間は、社内の利用状況や関係部門の数によって変わるため、表の「次へ進む目安」を満たしたかどうかで区切りを判断します。
| ステップ | やること | 次へ進む目安 |
|---|---|---|
| 1. 現状調査 | どの部署が、どのツールを、どのような用途で使っているかを調べる | 個人利用を含めた利用実態とリスクの現状が一覧になっている |
| 2. リスク評価 | 利用実態をもとに自社のリスクを洗い出す。業種固有のリスク(金融業であれば金融庁のガイドラインとの整合性、医療業であれば患者データの取り扱い)も考慮する | 入力禁止情報と禁止用途の候補が出そろっている |
| 3. 草案の作成 | 本記事の項目を軸に、v1.0として草案を作る | 各項目に判断基準と相談先が書かれている |
| 4. 社内レビューと承認 | 各部門の代表者に実務との乖離がないかレビューを依頼し、経営層の承認を得て正式に発行する | 指摘が反映され、承認済みになっている |
| 5. 社内展開と研修 | 全社員向け研修で背景と目的を説明し、具体的な事例を用いたワークショップ形式で理解を深める | 社員が相談先と申請手順を答えられる |
草案の段階で完璧を目指す必要はありません。v1.0として運用を開始し、実態に合わせて改訂する前提で進めます。研修プログラムの具体的な設計方法については「AIリスキリング計画の作り方」で段階的なカリキュラム例を紹介しています。
中小企業の場合、ここまで細かく役割を分ける必要はありません。経営者、IT担当、現場代表の少人数で十分に進められます。
最小構成で始める場合は、体制表の5つの役割を誰が兼ねるかを先に決めておきます。法務の視点を社内で持てない場合は、契約書や顧客データに関わるルールだけ外部の専門家に見てもらい、それ以外は社内で決めるという分け方が現実的です。最初は入力禁止情報・許可ツール・出力レビューの3点に絞って発行し、運用の中で項目を広げていく段階的な進め方をおすすめします。
ガイドラインは策定して終わりではありません。運用を続け、定着させるための仕組みが不可欠です。ここでは、申請と承認、定期見直し、インシデント対応の3つのフローと、ルールをツールの設定に落とし込む考え方を紹介します。
新しいAIツールの導入や、ガイドラインで想定していない用途での利用を希望する場合の申請・承認フローを整備します。申請が必要なケースは次のとおりです。
承認フローは簡潔にします。階層が多すぎると形骸化するため、直属の上長とIT部門の2段階程度が適切です。申請をメールやチャットで個別に受けると、過去の判断が残らず、同じ相談が何度も繰り返されます。申請フォームと承認履歴の一覧を1か所にまとめ、承認した内容をFAQとしてガイドラインに追記していくと、判断の基準が属人化しません。
AIの技術進化は非常に速いため、ガイドラインの見直しサイクルも通常の社内規程より短く設定します。
| 周期 | 見直す内容 | 判断の例 |
|---|---|---|
| 月次 | インシデント報告の集計、利用状況のモニタリング | 同じ種類の違反が続く場合は、ルールの書き方か研修内容を見直す |
| 四半期 | ガイドラインの軽微な修正(新ツールの追加承認、FAQ更新など) | 申請で承認が続いた用途は、申請不要の一覧へ移す |
| 半期 | 大幅改訂の検討(技術環境の変化、法規制の変更への対応) | 許可ツールの条件が変わった場合は、許可リストを組み直す |
見直しの際には、現場からのフィードバックを収集します。「このルールは実務に合っていない」「こんなケースが判断に困る」といった声を反映し、ガイドラインを改善し続けることが定着の鍵です。
情報漏洩やAI出力に起因する問題が発生した場合の対応フローも、事前に定めておきます。
原因分析の結果で、次の行動が分かれます。ガイドライン違反であれば、該当者への是正指導と研修内容の見直しを行います。想定外のケースであれば、ガイドラインに新しい項目や判断例を追加し、次回の四半期見直しを待たずに改訂版を共有します。
ガイドラインを文書で配布するだけでは、読まれたかどうかに運用が左右されます。AIツール側にトーンや応答のルールを設定できる場合は、ガイドラインの内容をその設定にも反映しておくと、使う人の注意力に頼らずにルールを守れる状態に近づきます。
次の画面は、HubSpotのBreezeカスタマーエージェントで、トーンや応答スタイルといったガイドラインを設定する画面です(入力欄は空の状態です)。
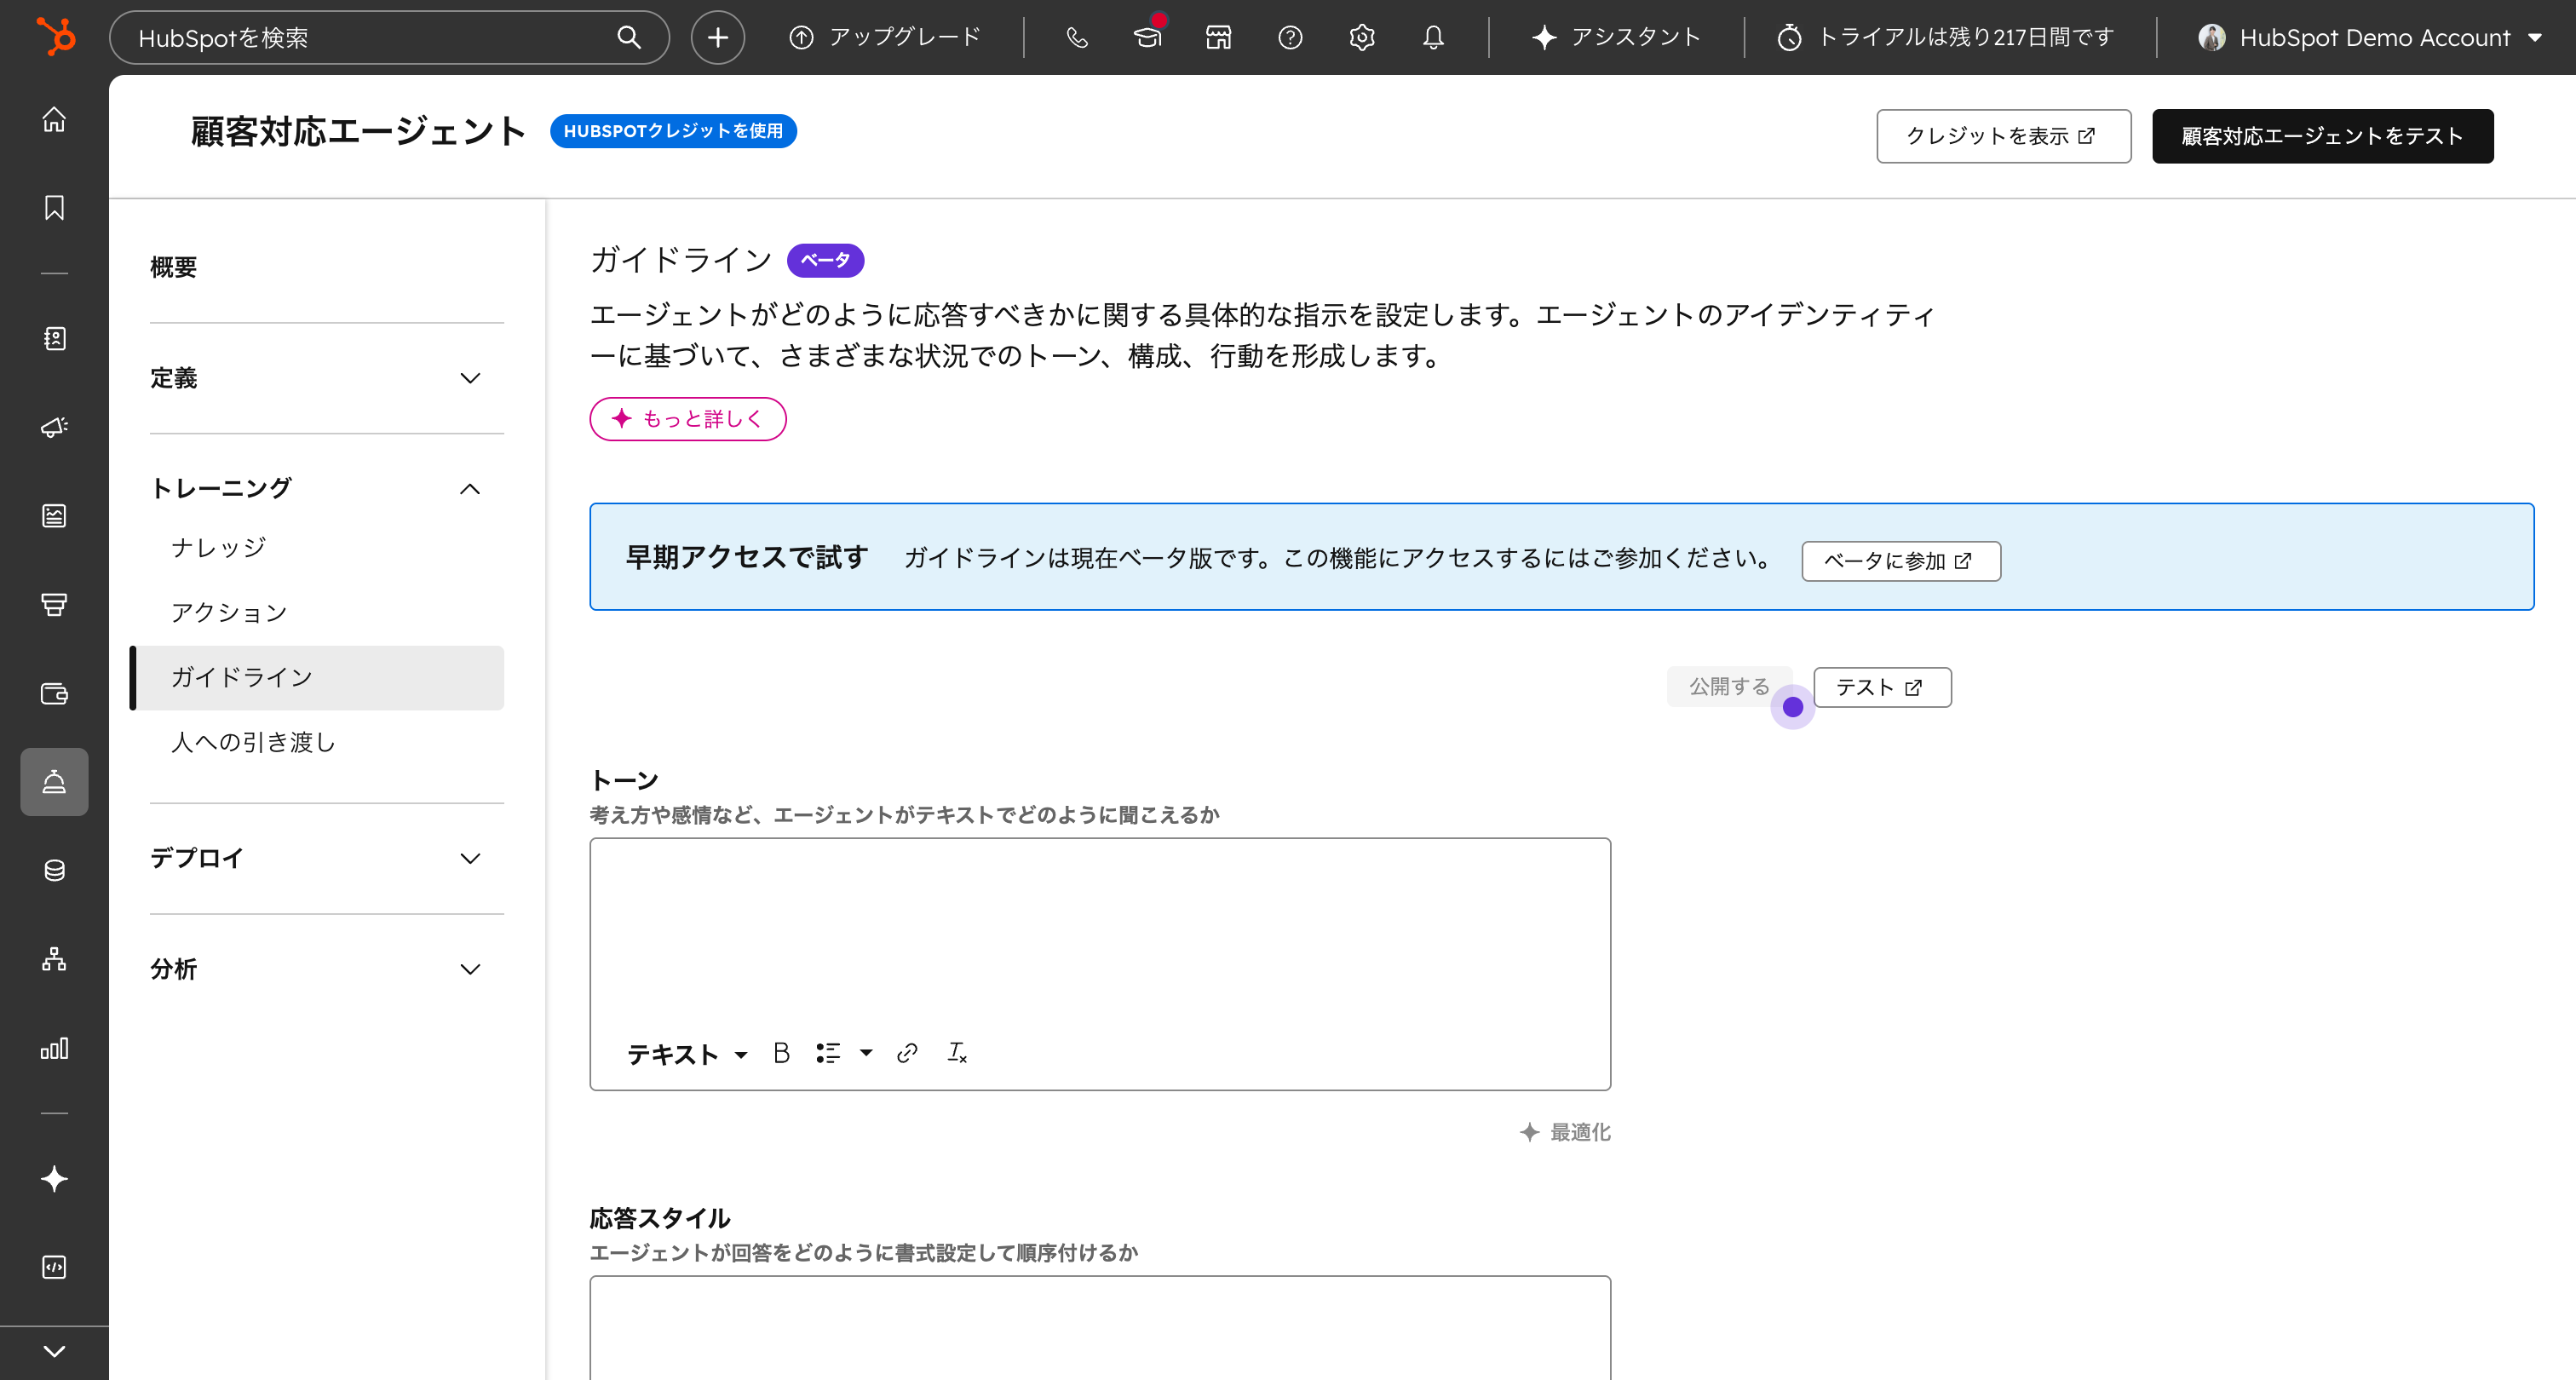
設定に落とし込む際は、社内ガイドラインのうち「AIの出力そのもの」に関わるルール(言葉づかい、答えてはいけない話題、回答できない場合の案内先など)を抜き出して転記します。設定したあとは、ガイドラインを改訂するたびに設定内容も同じタイミングで更新する運用にしておきます。Claude Codeを使った経営データの可視化やコンテンツマーケティングにも、こうした考え方が活かされています。
ガイドライン策定の参考として、すでに公開されている先進企業の事例を紹介します。いずれの事例も、AIの利用を止めるのではなく、安全に使える環境を先に整えている点が共通しています。
日本マイクロソフトは、自社の「Copilot for Microsoft 365」を全社展開する際に、「責任あるAI原則」に基づいたガイドラインを策定しています。
パナソニック コネクトは、ChatGPTベースの社内AI「ConnectAI」を全社に展開しました。
ベネッセホールディングスは、Microsoft Azure OpenAI Serviceを活用した社内専用AI「Benesse GPT」を導入しました。
これらの事例に共通するのは、「禁止」ではなく「安全な利用環境の整備」にフォーカスしている点です。環境の整備、研修、利用者からのフィードバック収集をセットで進めていることも読み取れます。
自社に取り入れる際は、まず事例の要素を次の3つに分け、自社に欠けているものから着手します。
| 自社の状況 | 始めどころの目安 |
|---|---|
| 環境が未整備 | 許可ツールの選定から |
| 環境はあるのに使われていない | 研修とテンプレートの整備から |
AIエージェントの社内導入をさらに進めたい場合は、AIエージェント導入ロードマップも参考にしてください。
長すぎるガイドラインは読まれません。コアルール(禁止事項、セキュリティルール)は冒頭の数ページにまとめ、詳細事例やQ&Aは付録として分離する構成をおすすめします。社員が日常的に参照するのはコアルールの部分なので、そこだけで判断できる書き方にしておくと運用が回ります。
業務利用については禁止し、法人契約のツールに一本化することをおすすめします。個人アカウントでは入力データがモデルの学習に使用される可能性があり、利用ログの管理もできません。ただし、個人の学習目的での利用まで禁止すると社員の反発を招くため、「業務情報を入力しない前提での個人利用は許容する」といった線引きが現実的です。
はい、企業規模に関わらず必要です。むしろ中小企業は情報セキュリティ専任の担当者がいないケースが多く、ルールがなければリスクが顕在化しやすい環境です。まずは「入力禁止情報のリスト」「利用を許可するツール」「出力のレビュープロセス」の3点だけでも明文化しておくことをおすすめします。
技術が進化しても、情報セキュリティやコンプライアンスの基本原則は変わりません。ガイドラインは固定のルールではなく、定期的に見直す前提の「生きたドキュメント」として運用します。四半期ごとの見直しサイクルを設定すれば、技術の変化にも追随できます。
まずは、社内で誰がどのAIツールをどの業務に使っているかの把握から始めてください。次の行動は、次の3ステップが目安です。
このテーマの全記事はAI実務活用ガイドでご覧いただけます。
AIガイドラインの作り方に唯一の正解はありません。扱う情報の種類や現場の利用実態によって、ルールの厳しさと範囲の最適解は変わります。まずは利用実態の棚卸しと必須項目の周知から始め、申請や確認の流れが現場で回ることを確かめてから項目を増やしてください。禁止だけの文書ではなく、安全に使い続けるための仕組みとして設計します。
CRMを活用した業務効率化やAIとの連携に関するご相談は、StartLinkまでお気軽にお問い合わせください。
記事の内容を、そのまま実務に落とし込みたい方向け
HubSpotゴールドパートナーのStartLinkが、HubSpot導入・AI活用・CRM整備・業務効率化までをまとめて支援しています。記事で気になったテーマを、そのまま相談ベースで整理できます。
株式会社StartLinkは、事業推進に関わる「販売促進」「DXによる業務効率化(ERP/CRM/SFA/MAの導入)」などのご相談を受け付けております。 サービスのプランについてのご相談/お見積もり依頼や、ノウハウのお問い合わせについては、無料のお問い合わせページより、お気軽にご連絡くださいませ。