この記事の結論
企業のAI利用ガイドラインとは、AIの業務利用に伴う情報漏洩・品質・法令遵守のリスクに対応するための社内ルールです。利用可能ツール・入力禁止データ・出力の利用ルールなど8つの構成要素を軸に、現状把握から定期見直しまでの5ステップで策定します。
企業のAI利用ガイドラインとは、AIの業務利用に伴う情報漏洩・品質・法令遵守のリスクに対応するための社内ルールです。利用可能ツール・入力禁止データ・出力の利用ルールなど8つの構成要素を軸に、現状把握から定期見直しまでの5ステップで策定します。
企業のAI利用ガイドラインとは、AIの業務利用に伴う情報漏洩・品質・法令遵守のリスクに対応するための社内ルールです。利用可能ツール・入力禁止データ・出力の利用ルールなど8つの構成要素を軸に、現状把握から定期見直しまでの5ステップで策定します。
「社員が個人アカウントでChatGPTに業務データを入力している」「AIが生成した文章をそのまま顧客に送ってしまった」「どの部署がどんなAIツールを使っているか把握できていない」——AIの業務利用が広がるほど、こうした声を耳にする機会が増えています。
詳しくは「AI導入のリスク管理」で解説しています。ルールを定めないままAIの業務利用を広げてしまうと、部署ごとに使い方がばらつき、情報管理の抜け漏れが起きやすくなります。AI活用の全体像は「AI活用完全ガイド」で確認できます。
AIの業務利用を「なんとなく黙認している」状態から抜け出し、自社に合ったルールを整備したい方に向けて、策定の考え方と手順をまとめました。この記事を読むと、以下の内容が理解できます。
AIの業務利用ルールをこれから整備する経営者・情報システム部門・DX推進担当の方に向けて書いています。最後まで読むと、自社の状況に合わせたAI利用ガイドラインの骨子を組み立てられるようになります。
AI利用ガイドラインとは、AIを業務で使う際に、社員が「何をしてよいか」「何をしてはいけないか」を判断できるようにする社内ルールです。ツールの利用範囲、入力してはいけないデータ、出力の取り扱い方などを明文化し、部署や個人の判断に任せきりにしない状態をつくります。
ルールがないまま利用が広がると、次のようなトラブルが後から発覚しやすくなります。
ガイドラインがカバーすべき範囲は、AIツールの選定基準だけでなく、入力データの制限、出力の確認プロセス、インシデント発生時の対応まで一気通貫で設計する必要があります。どこか一部分だけルール化しても、抜け落ちた部分からリスクが顕在化してしまいます。
部署ごとに独自の判断でAIツールを使い始めると、あるチームは顧客情報を入力し、別のチームは出力をそのまま外部に送るといった、ばらつきのある運用が生まれます。個人の注意力に頼る運用は属人化しやすく、担当者が変わった途端にルールが崩れるという弱点があります。だからこそ、個人の判断ではなく仕組みとしてルールを埋め込む発想が重要になります。
AI利用ガイドラインが必要とされる理由は、大きく分けて3つあります。どれも「AIを使うこと自体」のリスクではなく、「ルールなくAIを使うこと」のリスクです。
| 理由 | リスク | 想定される被害 |
|---|---|---|
| 情報漏洩防止 | 機密情報・個人情報のAIへの入力 | 顧客情報の流出、コンプライアンス違反 |
| 品質管理 | AIのハルシネーション(誤情報生成) | 顧客への誤案内、ブランド毀損 |
| 法令遵守 | 著作権侵害、個人情報保護法違反 | 訴訟リスク、行政処分 |
AIに入力した情報は、ツールによって学習データやログとして保持される場合があります。顧客の個人情報や契約金額といった機密情報を無自覚に入力してしまうと、社外への流出リスクになります。どのデータを入力してよいか、境界線をあらかじめ引いておくことが出発点です。
AIは自信満々に誤った情報を生成することがあります。顧客向け文書や契約に関わる内容ほど、人間によるファクトチェックを義務づける必要があります。ハルシネーション対策の考え方は「AIハルシネーション対策ガイド」で詳しく解説しています。
AIが生成したコンテンツには、著作権侵害や個人情報保護法違反のリスクが伴う場合があります。特に画像生成や文章の商用利用では、権利関係の確認プロセスをガイドラインに組み込んでおく必要があります。情報漏洩リスクへの具体的な対策は「AIの情報漏洩リスクと対策」で解説しています。
企業のAI利用ガイドラインは、思いつきで項目を並べるのではなく、目的から報告義務・教育まで一連の流れとして設計すると抜け漏れが少なくなります。以下の8セクションを土台に、自社の業務に合わせて肉付けしていくことをおすすめします。
| セクション | 内容 |
|---|---|
| 1. 目的・適用範囲 | ガイドラインの目的、対象者、対象ツール |
| 2. 利用可能なAIツール | 会社が承認したツールのリスト |
| 3. 入力禁止データ | 機密情報、個人情報、非公開財務情報などの入力制限 |
| 4. 出力の利用ルール | ファクトチェック義務、外部公開時の確認プロセス |
| 5. セキュリティ要件 | 法人プラン利用の義務、データ保持ポリシー |
| 6. 著作権・知的財産 | AI生成コンテンツの権利帰属、商用利用のルール |
| 7. 報告義務 | インシデント発生時の報告フロー |
| 8. 教育・研修 | 全社員向けAIリテラシー研修の実施 |
利用可能なツールをホワイトリスト化するだけでは、社員が「許可されていないツールをこっそり使う」シャドーAIを防げません。利用可能ツールと入力禁止データはセットで検討し、「このツールなら、ここまでのデータを入力してよい」という具体的な線引きを示す必要があります。
出力の利用ルールでは、AIが生成した文章や画像をそのまま外部に出してよいか、人の確認を挟むかを明確にします。セキュリティ要件では、法人向け有償プランの利用を義務づけ、無料版で入力データが学習に使われる設定になっていないかを確認する運用が有効です。
著作権や報告義務、教育・研修は、単発の取り組みで終わらせず継続的に運用する仕組みが必要です。インシデントが起きたときに「誰に、いつまでに、何を報告するか」を決めておくと、問題が表面化してから慌てずに済みます。
ガイドラインは、いきなり完成形を作ろうとすると現場の実態とかけ離れたルールになりがちです。まず社内の利用実態を把握し、そのうえでリスクの高い業務から優先順位をつけて評価していく進め方をおすすめします。
社内でのAI利用状況を調査するところから始めます。
この段階では、完璧な実態把握を目指すよりも、リスクが高そうな業務から優先的に聞き取りを行う方が現実的です。
業務領域ごとにAI利用のリスクを評価し、対応の濃淡をつけます。
| リスクレベル | 業務例 | 対応 |
|---|---|---|
| 高リスク | 顧客向け文書の最終稿、契約書、IR資料 | 人間の最終承認必須 |
| 中リスク | 社内レポート、メールドラフト、データ分析 | ファクトチェック実施 |
| 低リスク | アイデア出し、ブレスト、議事録要約 | 基本ルールの遵守のみ |
AIが得意なのは、ドラフト作成や分類、情報の要約といった作業です。一方、最終的な意思決定や顧客への正式な回答は、引き続き人間が担うべき領域だと考えています。この役割分担をリスク評価の段階で明確にしておくと、後工程のポリシー策定がスムーズになります。
現状把握とリスク評価が終わったら、具体的なルールの文書化、社内への浸透、そして継続的な更新へと進みます。策定して終わりにせず、運用のサイクルとして設計することが重要です。
リスク評価をもとに、具体的なルールを文書化します。曖昧な表現は避け、「何をしてよいか」「何をしてはいけないか」を明確に記述することがポイントです。著作権や商用利用に関するルールは「AI生成コンテンツの著作権と商用利用」もあわせてご覧ください。
ガイドラインを策定しただけでは、現場に浸透しません。全社員向けの研修を実施し、具体的なOK/NGの判断例を示すことで理解を促進します。研修は一度きりで終わらせず、新しいツールが導入されるタイミングで更新版を配信する運用が有効です。
AI技術の進化は速く、ガイドラインも四半期から半年ごとを目安に見直すことをおすすめします。新しいAIツールの登場、法規制の変更、社内でのインシデント発生に応じて更新します。特にEU AI法のように段階的に施行される規制については、施行スケジュールに合わせた更新が欠かせません。
ただし、ガイドラインだけですべてのリスクを防げるわけではありません。個人が私用端末で無許可のAIツールを使うケースまで完全に把握・統制することは容易ではなく、性善説だけに頼らず、後述するようなツール側の設定と組み合わせる発想が必要です。
ここでは、AI利用ガイドラインを整備している企業の取り組みを紹介します。自社にそのまま当てはめるのではなく、「なぜこの設計にしているのか」という考え方の部分を参考にしていただくのがおすすめです。
ソフトバンクは、全社員を対象にAI利用ガイドラインを策定しています。利用可能ツールのホワイトリスト制、入力禁止データの明確な定義、出力のファクトチェック義務を導入し、あわせて全社員向けのAI活用研修を実施しています。AIを活用した経営データの可視化については、経営データの可視化サービスでも取り組みを紹介しています。
三菱UFJフィナンシャル・グループは、金融業界特有のコンプライアンス要件を踏まえたAIガイドラインを策定しています。顧客情報の入力禁止、AIが生成した投資アドバイスの提供禁止、全出力の人間レビュー義務など、業界特性に応じた厳格なルールを運用しています。業種によって規制の重さが異なるため、企業様によって最適な形は異なります。
日立製作所は、「AI倫理原則」を策定し、公平性・透明性・プライバシー・安全性の4原則に基づくAI利用基準を公開しています。AI導入プロジェクトに対する倫理審査プロセスを組み込み、リスクの高いAI活用には社内倫理委員会の承認を必須とする運用です。すべての企業がここまでの体制を最初から整える必要はなく、まずは自社にとってリスクの高い業務からルールを適用し、段階的に審査の仕組みを広げていくアプローチが現実的です。
ガイドラインを文書として整備しても、それだけでは現場のAI利用は変わりません。CRMに蓄積されたデータの扱い方と、実際に使っているAIツールの設定の両方に、文書のルールを落とし込んで初めて機能します。
CRMに蓄積されるデータ(顧客情報、商談内容、サポート履歴)は、AI活用の主要な入力ソースであると同時に、最も保護すべき情報資産でもあります。
どのデータ項目をAIに渡してよいか、顧客の同意取得は必要か、マスキング処理をすべきかといったルールをガイドラインに明記し、CRMのアクセス権限設計と連動させることが重要です。
問い合わせ対応から商談化、顧客対応まで一気通貫でデータがつながっているCRMだからこそ、入り口でルールを決めておく効果が全体に波及します。
ガイドラインを策定しても、実際にAIツールがその通りに振る舞うとは限りません。文書の内容を、使用しているAIツール側の設定項目(応答トーン、回答できる範囲、判断に迷った場合に人へ引き渡す条件)に一つずつ落とし込む作業が必要です。
上の画面は、HubSpotのBreezeカスタマーエージェントのガイドライン設定画面です。トーンや応答スタイルを設定する項目が並んでおり、こうした設定画面を通じて「契約条件に関わる質問は担当者へエスカレーションする」といったルールを、実際の分岐条件として登録できます(デモアカウントのため、この画面自体は未入力の状態です)。
以下の画像は、Breezeカスタマーエージェントのガイドライン設定画面です。
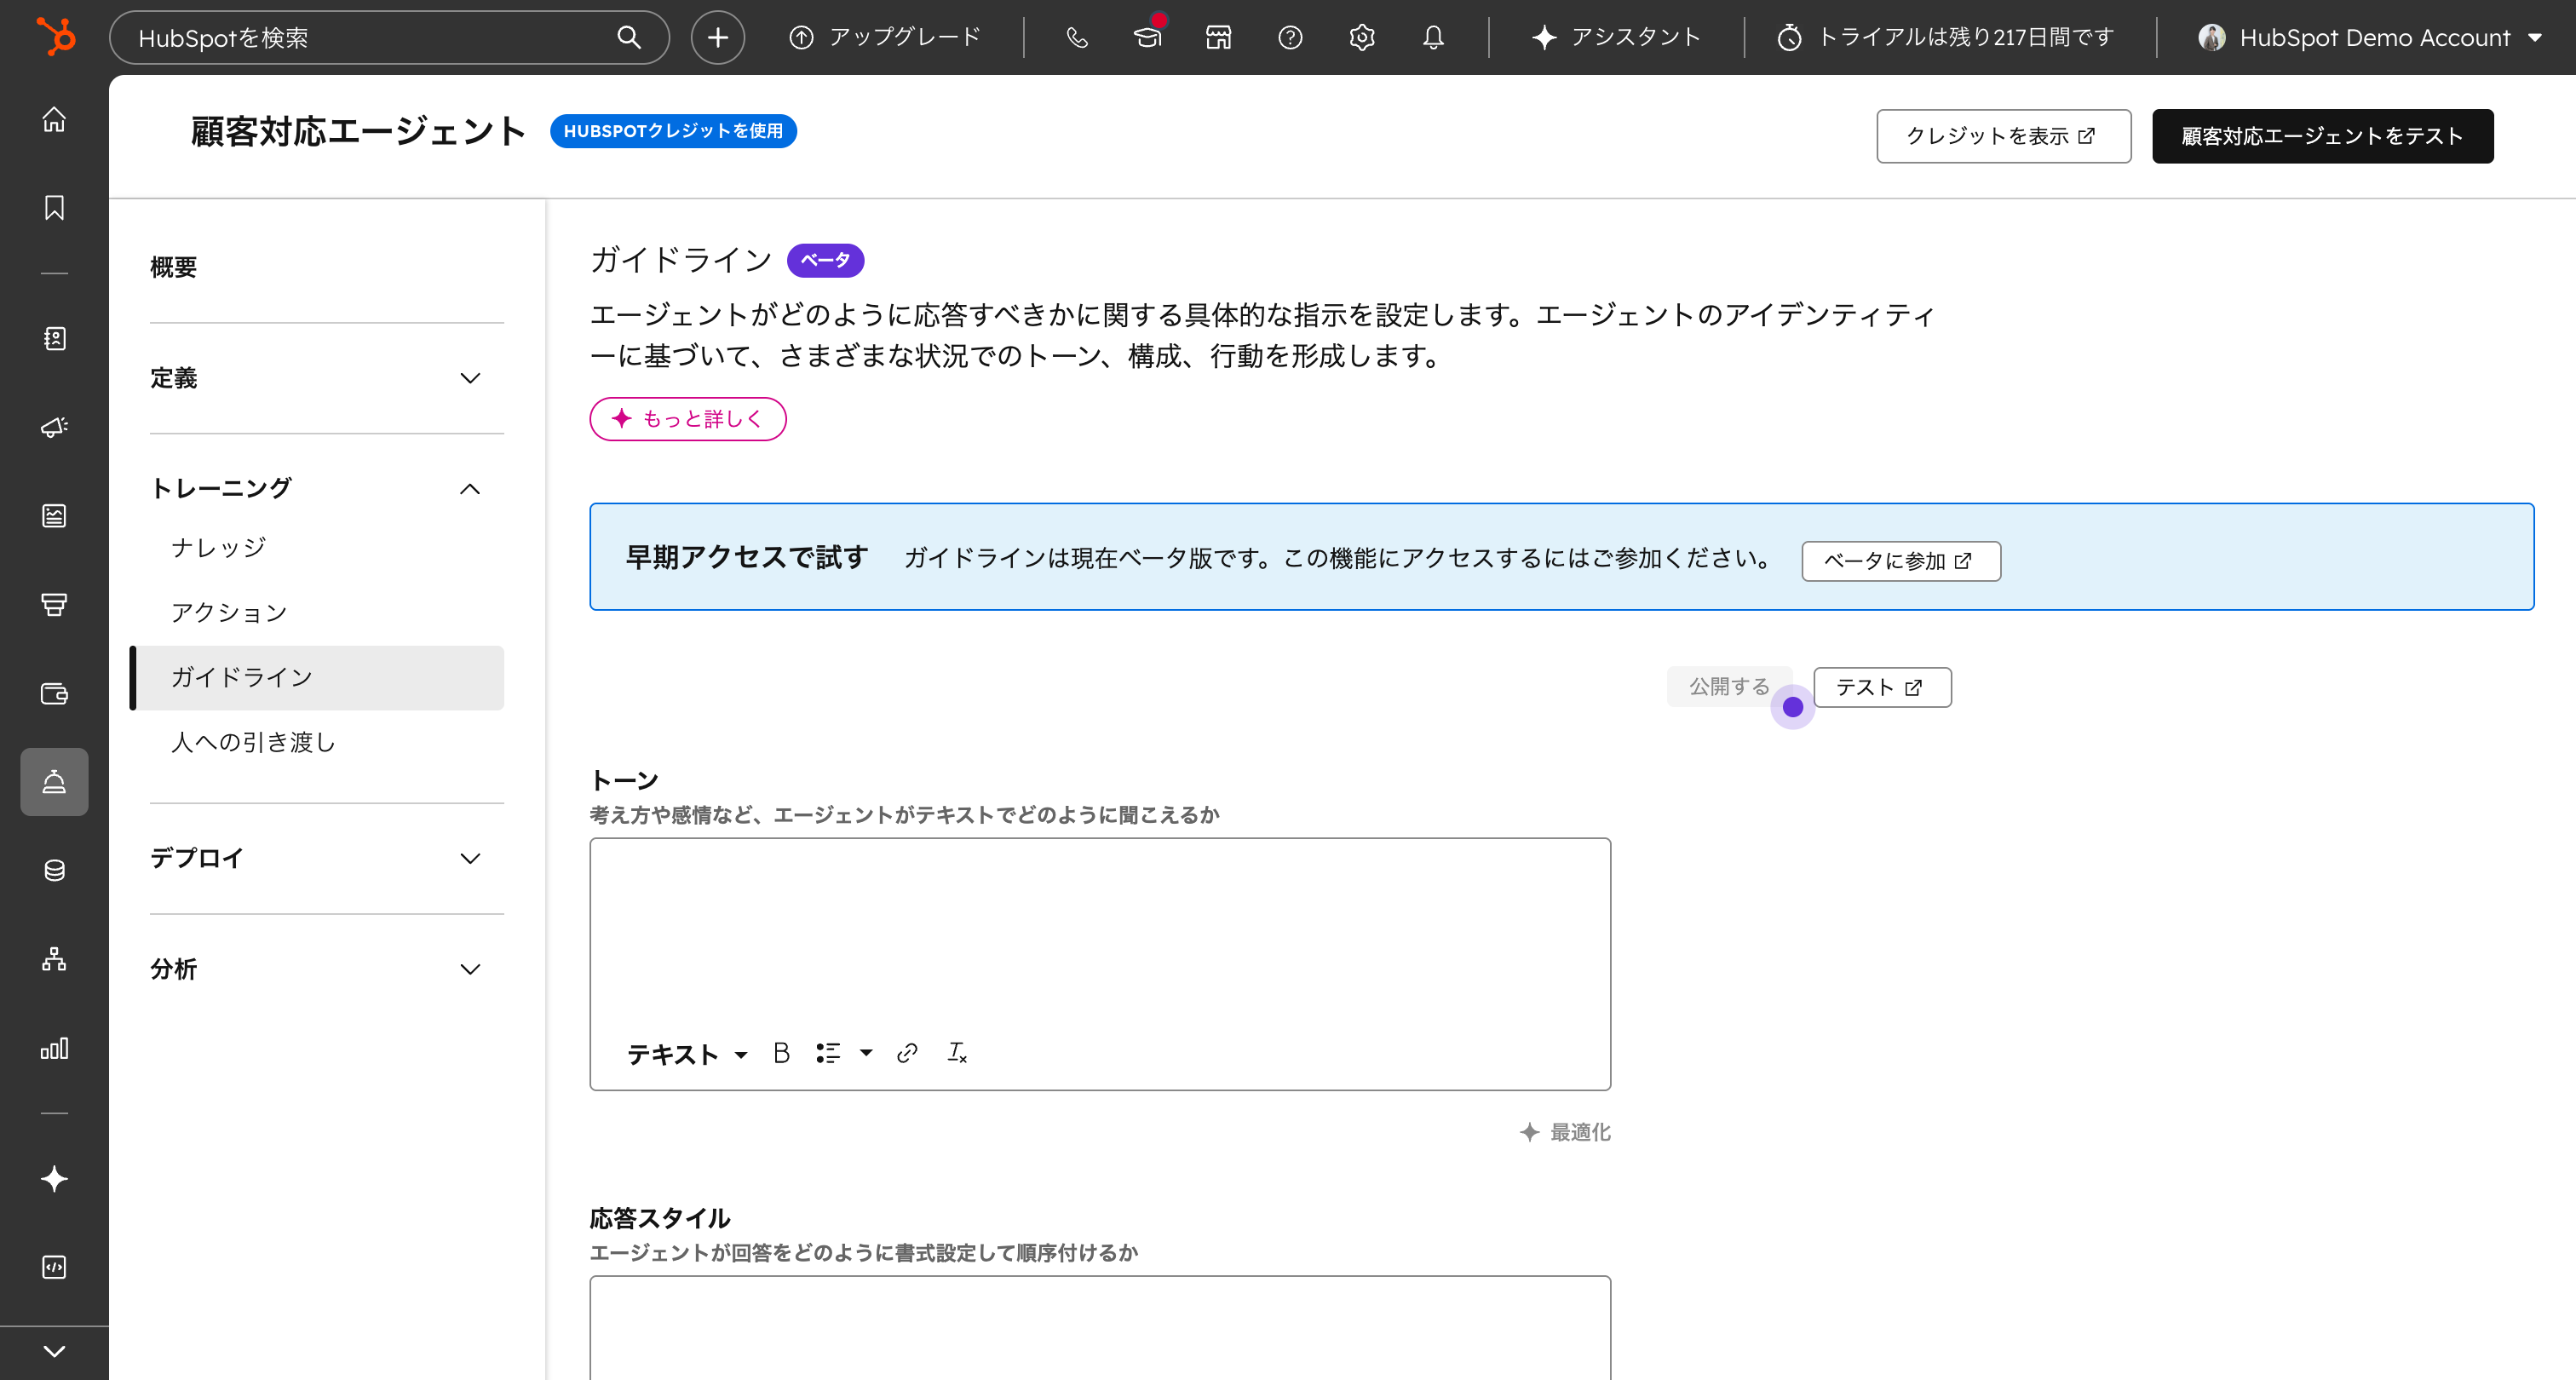
文書と設定が一致していないと、現場が文書通りに運用しているつもりでも、AIは設定されたルールでしか動きません。個人の注意力に頼るのではなく、ツールの設定自体に制約を組み込む「仕組み化」を意識すると、担当者が変わっても運用が崩れにくくなります。策定プロセスには、設定画面での反映確認まで含めることをおすすめします。
ここでは、ガイドライン策定でよく聞かれる質問に答えます。
従業員10名以上でAIを業務利用している企業であれば、ガイドラインの策定を検討することをおすすめします。規模が小さいうちから入力禁止データや責任の所在といった基本ルールを定めておくと、組織が拡大したときの混乱を防げます。1ページ程度の簡易ルールから始め、段階的に拡充していく進め方が現実的です。
「入力してはいけないデータの定義」「AI出力の利用可能範囲」「ファクトチェックの義務」「インシデント発生時の対応フロー」の4項目は優先度が高い項目です。これらを明文化するだけでも、情報漏洩やハルシネーションに起因するリスクの多くをカバーできます。
策定そのものよりも、「運用と更新」を継続できる仕組みが重要だと考えています。AIの技術は急速に進化するため、半年に1回はガイドラインを見直し、新しいリスクやユースケースに対応する更新サイクルをあらかじめ決めておくことをおすすめします。
AI利用ガイドラインは、情報漏洩・品質管理・法令遵守という3つのリスクに対応するための社内ルールです。ルールなくAIの業務利用が広がるほど、部署ごとに対応がばらつき、後から問題が発覚しやすくなります。
策定にあたっては、以下のポイントを押さえておくことが大切です。
まずは、自社でリスクが高い業務を1つか2つ洗い出し、その業務に限定した簡易ルールから始めてみることをおすすめします。全社一斉に完璧なガイドラインを整備しようとするより、次のような3ステップで段階的に広げていく方が現実的です。
CRMを活用した業務効率化やAIとの連携に関するご相談は、CRM特化型コンサルティングのHubSpotゴールドパートナーのStartLinkまでお気軽にお問い合わせください。
記事の内容を、そのまま実務に落とし込みたい方向け
HubSpotゴールドパートナーのStartLinkが、HubSpot導入・AI活用・CRM整備・業務効率化までをまとめて支援しています。記事で気になったテーマを、そのまま相談ベースで整理できます。
株式会社StartLinkは、事業推進に関わる「販売促進」「DXによる業務効率化(ERP/CRM/SFA/MAの導入)」などのご相談を受け付けております。 サービスのプランについてのご相談/お見積もり依頼や、ノウハウのお問い合わせについては、無料のお問い合わせページより、お気軽にご連絡くださいませ。