この記事の結論
CRMと外部システムをつなぐ方法には、REST API・Webhook・iPaaSがあります。接続方式を選ぶ前に、データの更新責任と、失敗した処理を発見・復旧する方法を決めることが重要です。
CRMと外部システムをつなぐ方法には、REST API・Webhook・iPaaSがあります。接続方式を選ぶ前に、データの更新責任と、失敗した処理を発見・復旧する方法を決めることが重要です。
CRMと外部システムをつなぐ方法には、REST API・Webhook・iPaaSがあります。接続方式を選ぶ前に、データの更新責任と、失敗した処理を発見・復旧する方法を決めることが重要です。
「基幹システムとCRMのどちらを正しい顧客情報として扱うべきかわからない」「連携エラーの修正が手作業になっている」「APIの実装を委託しているが、社内で設計を判断できない」。こうした課題を整理するには、接続方法だけでなく、データが業務のどこで作られ、誰が更新し、連携が止まると何が困るかを確認する必要があります。
CRM API連携とは、CRMと外部システムの間で顧客、会社、取引、請求などのデータを受け渡す仕組みです。設計時には、対象データと更新元を決め、接続方式、権限、エラー処理、監視をその業務に合わせて選びます。
本記事は「RevOps(レベニューオペレーションズ)入門|営業・マーケ・CSを統合して収益を最大化する方法」シリーズの一部です。
CRMと基幹システム、会計ソフト、BI、チャットツールなどを連携する際の設計手順を解説します。各方式の特徴に加え、更新の衝突や障害をどう扱うか、PoCで何を確認できれば運用へ進めるかがわかります。
CRM API連携では、データを移す目的を先に明確にします。転記を減らしたいのか、更新を通知したいのか、同じ定義で集計したいのかによって、必要なデータと連携方向は異なります。まず現在の業務を追い、連携する処理と人の判断を残す処理を分けます。
表計算ソフト、CRM、会計ソフトに同じ会社名や取引金額を入力している場合、変更のたびに転記や照合が必要になります。そこで、ツールの一覧を作るだけでなく、誰がどの情報を入力し、差分が出たときに何を根拠に修正しているかを確認します。
次の表を使い、手作業の起点、誤りが影響する後続業務、連携後も人が確認すべき例外を整理します。更新元を決められない項目は、そのまま自動同期の対象にせず、業務上の責任者と修正手順を先に決めます。
| 現在の作業 | 起こりやすい問題 | API連携後に目指す状態 |
|---|---|---|
| CRMの受注情報を会計ソフトへ転記 | 金額や顧客名の入力差異 | 確定した受注情報を連携し、例外だけを人が確認 |
| 顧客マスタを複数の表で管理 | 古い住所や担当者情報が残る | 更新元を定め、同じ識別子で同期 |
| 商談更新をチャットへ手動投稿 | 通知漏れや内容のばらつき | 対象イベントに絞って自動通知 |
| CRMデータを集計用ファイルへ出力 | 集計時点が揃わない | 定めた頻度で差分を取得し、可視化に反映 |
コンタクトの獲得、会社との関連付け、取引の進行、顧客化、請求という流れの中で、どの出来事を連携の起点にするかを決めます。たとえば取引の確定時に会計ソフトへ渡す場合と、入金状況をCRMへ返す場合では、連携方向も担当者が確認する項目も異なります。
以下は連携ニーズを業務目的と結び付けるための例です。表にある効果を前提とせず、自社ではどの作業が変わるか、どの情報がそろえば確認できるかを定めてください。
| 連携ニーズ | 具体例 | ビジネスインパクト |
|---|---|---|
| CRM ↔ MA | リードデータの双方向同期 | マーケ施策の精度向上、リードフォローの迅速化 |
| CRM → BI | 商談・売上データのリアルタイム可視化 | 経営判断の迅速化 |
| CRM ↔ 基幹システム | 受注データの連携、顧客マスタの同期 | 二重入力の排除、データ整合性の確保 |
| CRM ↔ CSツール | 顧客情報・対応履歴の共有 | 顧客体験の向上、解約率の低減 |
| CRM ↔ 会計ソフト | 請求データ・入金データの連携 | 請求業務の自動化、売上管理の正確性向上 |
| CRM → チャットツール | 商談更新・アラートの通知 | 営業アクションの迅速化 |
以下の画面は、HubSpotの取引レコード上に請求情報とfreee連携カードが表示されている状態です。
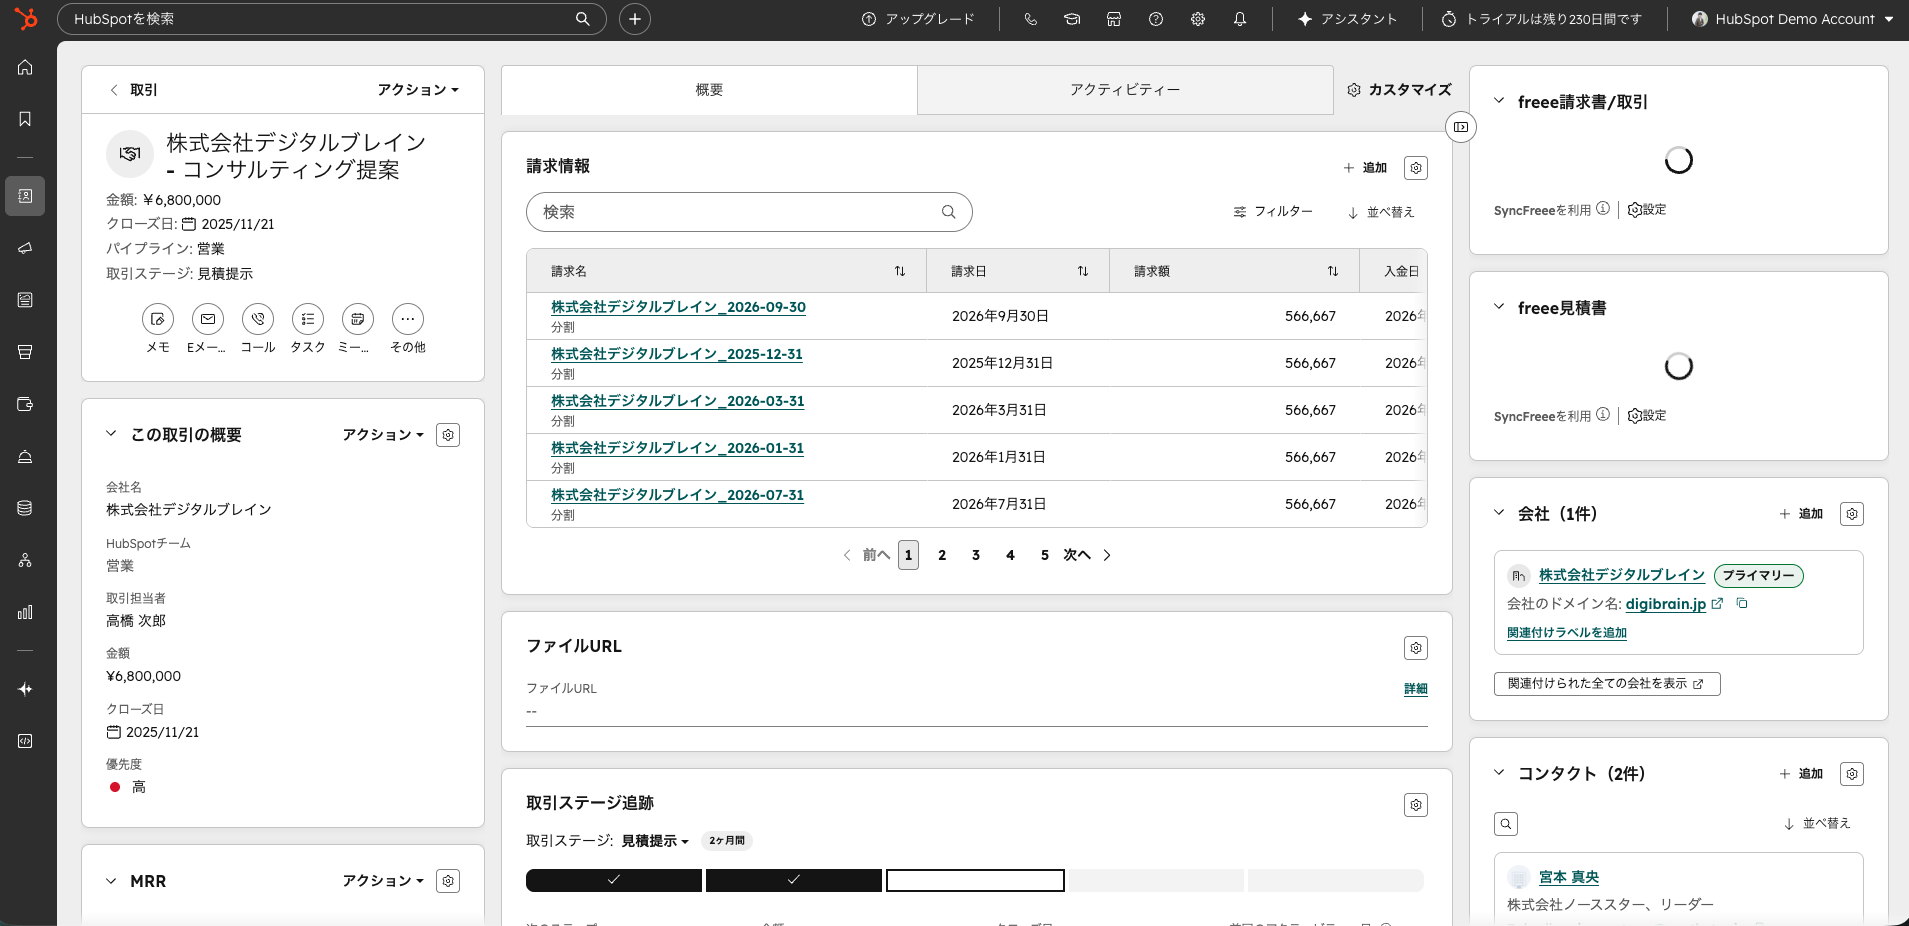
取引レコードを業務の中心に置く場合でも、すべての会計情報をCRMへ複製する必要があるとは限りません。営業が顧客対応に使う情報と、会計処理の原本を分け、必要な項目だけを受け渡せるかを確認します。
一元管理は関連する顧客情報をたどれる状態、自動化は決めた条件で転記や通知を処理する状態、可視化は定義をそろえたデータを確認できる状態です。それぞれに必要な項目と更新頻度を分けて考えます。
先にレポートを作っても、同じ顧客の重複レコードや定義の異なる金額があれば、集計結果を判断に使いにくくなります。更新元と項目定義をそろえ、識別子による照合ができることを確認してから、自動処理とレポートを接続します。
CRMの外部連携には、REST APIによる直接接続、Webhookによるイベント通知、iPaaSによる連携フローがあります。方式を比べるときは、更新をいつ反映したいか、失敗をどう発見・復旧するか、誰が保守するかを同じ条件で確認します。方式を組み合わせる場合も、それぞれの役割を明記します。(出典:HubSpot API reference)
REST APIは、外部プログラムからCRMのデータを取得、作成、更新、削除するために使います。項目変換や処理順序を実装側で決められる一方、認証、制限への対応、監視、復旧も設計する必要があります。
REST APIで使う主なHTTPメソッドとCRMでの使用例は、次の表のとおりです。実装時には、対象サービスのAPI文書で利用できる操作と必要な権限を確認します。
| HTTPメソッド | 操作 | CRMでの使用例 |
|---|---|---|
| GET | データの取得 | コンタクト一覧の取得、商談の詳細取得 |
| POST | データの作成 | 新規コンタクトの登録、商談の作成 |
| PATCH / PUT | データの更新 | コンタクト情報の更新、商談ステージの変更 |
| DELETE | データの削除 | 不要レコードの削除 |
定期取得による直接実装を検討する場合の比較項目は、以下のとおりです。即時性や実装のしやすさは、呼び出し方と運用要件によって判断します。
| 項目 | 内容 |
|---|---|
| メリット | 実装がシンプル、外部システム側のみで制御可能 |
| デメリット | リアルタイム性がない、不要なAPIコールが発生、レート制限に注意が必要 |
| 適するケース | 日次/時次のバッチ連携で十分なデータ(マスタ同期等) |
判断の順序は、まず更新を必要とする時点を決め、次に対象件数と差分取得の可否を調べ、最後に保守担当と復旧手順を確認することです。標準機能で必要な項目や処理を扱えず、実装と監視を継続できる場合は、直接実装を検討します。
APIの利用上限は製品、契約、認証方式などの条件を確認して設計票へ記録します。定期同期では、通常の取得だけでなく再試行も含めて呼び出し方を見積もります。上限に達した処理を後で再開するとき、同じレコードを重複登録しないことも確認条件です。
レート制限に備える主な方法を、次の表に示します。採用する方法は、対象APIが提供する機能と処理の性質に合わせて選びます。
| 対策 | 具体的な実装 |
|---|---|
| バッチAPI の活用 | 個別リクエストではなくバッチAPI(一括操作)を使い、リクエスト数を削減 |
| 指数バックオフ | レート制限超過(HTTP 429)時に、待機時間を指数的に増加させてリトライ |
| リクエストキュー | APIリクエストをキューに入れ、制限内の速度で順次実行 |
| 差分取得 | 全件取得ではなく、更新日時ベースの差分取得を行う |
| キャッシュの活用 | 頻繁にアクセスするデータはキャッシュし、APIコールを削減 |
Webhookは、コンタクトの作成や取引ステージの変更などを起点に、登録した受信先へ通知する仕組みです。通知を受けて後続処理を始めたい場合に検討します。ただし、通知を受けたことと、連携先の更新が完了したことは分けて確認します。
Webhookの特徴と検討しやすい用途は、以下のとおりです。
| 項目 | 内容 |
|---|---|
| メリット | リアルタイムに近い連携、不要なAPIコールの削減 |
| デメリット | Webhook受信サーバーの構築・運用が必要、通知の欠損対策が必要 |
| 適するケース | 商談ステージ変更の即時通知、リード獲得時の営業アラートなど |
受信側では、送信元の確認、重複通知、処理失敗、ログの扱いを決めます。次の表を設計項目の一覧として使い、対象サービスの仕様と自社の運用に必要なものを確認します。
| 設計項目 | ベストプラクティス |
|---|---|
| エンドポイントの冗長化 | 受信サーバーのダウンに備え、ロードバランサーを配置 |
| 署名検証 | Webhookの送信元を署名(HMAC等)で検証し、不正リクエストを排除 |
| べき等性の確保 | 同じWebhookが重複受信されても処理結果が変わらない設計にする |
| 非同期処理 | Webhook受信後は即座に200応答を返し、実際の処理は非同期で実行 |
| リトライ対応 | CRM側のリトライポリシーを確認し、受信側でも冪等性を担保 |
| 失敗時の通知 | Webhook受信失敗時にアラートを飛ばす仕組みを実装 |
| ログ記録 | 受信したWebhookのペイロードをすべてログに記録(トラブルシュート用) |
ログに保存する情報は、障害調査に必要な範囲を決め、認証情報や不要な顧客情報を含めないようにします。通知だけでは更新内容を確定できない場合は、受け取ったレコードIDを基にREST APIで現在値を取得します。欠損を見逃せない業務では、定期的な差分照合も設計します。
iPaaSは、Zapier、Make、Workatoなどでトリガーとアクションを組み合わせる方式です。候補を選ぶときは、製品名や対応アプリの総数だけで決めず、実際に使うアプリの必要な項目、操作、分岐、エラー確認方法を試します。
代表的なiPaaS製品について、検討の入口となる特徴と規模の目安を示します。表中の製品比較は導入可否を確定するものではありません。特に対応アプリ数や機能は、利用時に各社の公式情報で確認してください。
| iPaaS | 特徴 | 適する規模 |
|---|---|---|
| Zapier | アプリ間の連携に対応。利用するアプリや必要な処理内容を確認 | 小〜中規模 |
| Make(旧Integromat) | 視覚的なフロー設計。複雑な分岐・ループに対応 | 小〜中規模 |
| Workato | エンタープライズ向け。高度なデータ変換、エラーハンドリング | 中〜大規模 |
| Tray.io | 高い柔軟性。API操作の自由度が高い | 中〜大規模 |
Zapierの公式情報では、Zapier SDKを通じて9,000以上のアプリにアクセスできると案内し、同社のアプリ連携ネットワークを世界最大と説明しています。
最初は更新元が明確な処理を選び、正常な更新だけでなく、項目欠落や連携先停止時の表示と復旧方法を試します。フローを増やす前に、目的、更新項目、停止時の代替手順を記録できるかを確認します。
iPaaSを運用するときの確認項目と対応例は、以下の表のとおりです。費用や処理量は利用条件によって異なるため、自社の実績と契約内容で判断します。
| 注意点 | 詳細 | 対策 |
|---|---|---|
| ブラックボックス化 | 連携ロジックがiPaaS内に閉じ込められ、可視性が低下 | 連携フローのドキュメント化を徹底 |
| コスト増大 | タスク数課金のため、データ量増加でコストが急増 | 月次のタスク消費量を監視、不要フローを定期的に棚卸し |
| 障害時の対応 | iPaaS側の障害で連携が停止した場合の対処が限定的 | 代替手段(手動CSV連携など)をバックアッププランとして策定 |
| セキュリティ | iPaaSにCRMの認証情報を預ける必要がある | iPaaSのセキュリティ認証(SOC 2等)を確認 |
| 技術的制約 | iPaaSの仕様制限でやりたいことが実現できない場合がある | 事前にPoC(概念実証)で技術的な実現可能性を確認 |
フローの変更履歴や失敗原因を追いにくくなったら、まず不要な処理を整理します。それでも必要な変換や監視を扱えない処理について、直接実装への移行を検討します。
方式選定では、更新の速さだけでなく、欠損したときの業務影響を確認します。遅れても担当者が補える通知と、後続の請求処理に渡す受注情報では、復旧に必要な条件が異なります。
| 判断軸 | REST API直接実装 | Webhook | iPaaS |
|---|---|---|---|
| 主な役割 | データの取得・登録・更新 | イベント発生の通知 | 複数サービス間の処理構築 |
| 即時性 | ポーリング頻度または実装次第 | イベント発生後に処理しやすい | 実行方式とサービス仕様に依存 |
| 複雑な変換 | 実装で制御しやすい | 通知単体では限定的 | 標準機能の範囲で対応 |
| 大量データ | バッチ処理や差分取得を設計可能 | イベント単位のため用途を選ぶ | 利用量と処理時間を確認 |
| 保守 | 開発と監視の体制が必要 | 受信基盤と欠損対策が必要 | フローの棚卸しと権限管理が必要 |
| 適する場面 | マスタ同期、受注連携 | ステージ変更通知 | 小規模な通知、定型転記 |
次の組み合わせは方式検討の出発点です。推奨方式を採用する前に、対象サービスで利用できる機能、データの更新責任、失敗時に必要な復旧方法を確認します。
| 連携シナリオ | 推奨方式 | 理由 |
|---|---|---|
| リード獲得→SFA通知 | Webhook + iPaaS | リアルタイム性が必要だが、実装はシンプル |
| 顧客マスタの日次同期 | REST API(バッチ) | 大量データの定期同期にはバッチAPIが最適 |
| 商談ステージ変更→Slack通知 | Webhook + iPaaS | イベント駆動の軽量連携 |
| CRM→会計ソフトの受注連携 | REST API + エラーハンドリング | データ正確性が重要なため、制御可能なAPI直接実装 |
| CRM→BI ダッシュボード | REST API(ポーリング) | 定期的な全件/差分取得 |
方式が決まったら、「更新が届く」「重複しない」「失敗を検知できる」「対象だけ再開できる」をPoCの確認条件にします。満たせない条件があれば、方式を変える前に、どの処理が不足しているかを切り分けます。
APIの呼び出しが成功しても、同じ顧客が重複したり、古い値で上書きされたりすれば業務で使えません。同期方式を選ぶ前に、項目ごとの更新元、レコードを結び付ける識別子、変更が衝突した場合の扱いを決めます。
会社名、担当者、取引金額、請求状況では、入力する人と利用目的が異なります。システム全体を一括して正とするより、項目ごとに更新責任を決め、連携先では参照だけにするか、条件付きで更新を認めるかを確認します。
| データ | 主な更新元の考え方 | 連携先での扱い |
|---|---|---|
| 顧客の連絡先 | 顧客対応を行うシステム | 参照または条件付き更新 |
| 取引ステージ | 営業プロセスを管理するCRM | 通知や後続処理の起点 |
| 受注金額 | 社内で確定した取引情報 | 請求処理へ受け渡し |
| 請求・入金状況 | 会計処理を行うシステム | 営業が確認する範囲をCRMへ返却 |
更新元でない画面からも変更できる場合、同期後に値が戻る可能性があります。編集権限を制限するか、該当項目を同期から外すかを決め、画面の入力ルールとAPIの動作を一致させます。
一方向同期は、更新元を明確にできる業務で検討します。CRMの確定した受注情報を会計ソフトへ渡す処理や、CRMの情報をBIへ送る処理では、まず一方向で必要な項目と復旧方法を検証できます。
双方向同期では、両側で同じ項目を変更する必要があるかを先に確かめます。必要な場合は、同時更新と更新の往復をどう扱うかを決めてから実装します。
| 項目 | 内容 |
|---|---|
| メリット | 両システムのデータ整合性を維持できる |
| デメリット | コンフリクト(同時更新)の解決ロジックが複雑、無限ループの防止設計が必要 |
| 適するケース | CRMと基幹システムの顧客マスタ同期 |
更新時刻だけで優先順位を決めてよいかは、業務ルールによります。変更元、対象項目、確定状態を照らし合わせ、自動判断できない衝突は差分を担当者へ渡します。担当者が判断するまで、どちらの値を画面に表示するかも決めておきます。
Webhookや再実行で同じ更新を受け取ったときは、イベントとレコードの識別子を照合します。処理済みなら登録を増やさず、現在値と比べて必要な更新だけを行うようにします。
双方向同期では、CRMから送った変更が連携先を経由して戻る経路を追います。変更元を示す情報などを使い、自分が発生させた更新を再送しないルールを決めます。PoCでは同じ通知の再受信と両側での変更を試し、重複登録や更新の往復が起きないことを確認します。
認証では接続元を確認し、認可ではその接続元が操作できる範囲を決めます。連携ごとに必要なデータと操作を列挙し、認証方式、権限、保管場所、失効手順を設計します。
認証方式は、接続先が提供する方法と、誰の権限でどの環境に接続するかで選びます。次の表は方式を比較するための概要です。セキュリティレベルの欄だけで安全性を判断せず、権限の範囲、保管、失効、利用者の管理を合わせて確認します。
| 認証方式 | 概要 | セキュリティレベル | 適する用途 |
|---|---|---|---|
| APIキー | 固定の文字列をリクエストヘッダーに含める | 低〜中 | 内部利用、テスト環境 |
| OAuth 2.0 | トークンベースの認証。アクセストークン+リフレッシュトークン | 高 | 本番環境、外部連携 |
| プライベートアプリトークン | CRMが発行する専用トークン(HubSpotなど) | 中〜高 | 自社内部での利用 |
| JWT(JSON Web Token) | 署名付きトークン。トークン内にユーザー情報を含む | 高 | マイクロサービス間通信 |
複数の顧客環境で利用者ごとに接続を認める処理か、自社環境内に限定する処理かが分かれ目です。利用できる方式を接続先の公式文書で確認し、テスト用と本番用の認証情報を分けます。PoCでは、必要な操作が最小限の権限で実行できるかを確かめます。
コンタクトを参照するだけの処理に、削除や取引更新の権限を付ける必要はありません。連携フローごとに、読む対象、作成する対象、更新する項目を一覧にし、権限の付与理由を残します。
処理を追加するときは、既存の認証情報に権限を足す前に、目的と管理担当が同じかを確認します。異なる場合は認証情報を分けることを検討し、停止時に影響する連携を特定できるようにします。
可能であれば、連携先が対応している場合は通信元IPアドレスを許可リストで制限します。
APIキーやトークンはソースコードへ直接記載せず、実行環境から参照する構成にします。運用資料には値を載せず、保管場所、管理責任者、利用する処理、失効と再発行の手順を記録します。
担当者の変更や委託終了時には、対象の認証情報と連携フローを特定し、停止後に必要な処理を再開できるか確認します。保管方法を決めるだけでなく、失効させたときに何が止まるかを説明できることが引き渡し条件です。
トークンごとに有効期限と更新方法を定め、期限切れや更新失敗を検知して必要なトークンを再発行できる手順を記録します。
認証情報の利用履歴を追跡できるよう、誰がいつどのデータにアクセスしたかを監査ログに記録します。
Webhookの受信側では、対象サービスが提供する送信元の確認方法を調べ、確認できないリクエストを業務処理へ渡さないようにします。署名を利用する場合は、そのサービスの検証手順に従います。
送信元を確認できても、受信した値をそのまま更新に使うとは限りません。レコードID、イベント種別、処理に必要な項目を検証し、不足や形式の誤りがあれば隔離します。ログには調査に必要な識別情報を残し、トークンや不要な顧客情報を含めない範囲を決めます。
Webhookで受信した文字列やパラメーターを検証し、SQLインジェクションやXSSにつながる入力を処理前に排除します。
受信Webhookのエラー応答には、スタックトレースなどの内部情報を含めず、外部へ漏えいさせないようにします。
連携では、通信の一時的な失敗、認証切れ、入力値の不備、レート制限などを想定します。再実行で回復を試せる処理と、設定やデータの修正が必要な処理を分け、担当者が次の行動を判断できる情報を残します。
まず応答内容を記録し、同じ内容を再送してよいかを判断します。通信の一時的な失敗は待機後の再実行を検討し、認証や入力値に問題がある場合は原因を修正するまで対象処理を止めます。
| エラーの種類 | 処理方針 | 担当者へ渡す情報 |
|---|---|---|
| 一時的な通信失敗 | 待機時間を広げながら再実行 | 対象処理、最終試行時刻 |
| レート制限 | 送信速度を落とし、キューから再処理 | キュー件数、処理再開状況 |
| 認証・権限エラー | 自動再実行を止める | 利用している認証情報の識別名 |
| 入力値エラー | 対象レコードを隔離する | 項目名、受信値、期待する形式 |
| 対象レコードなし | 削除済みか識別子誤りかを判定 | 連携元と連携先のレコードID |
HTTPステータスは原因を調べる入口です。同じステータスでも具体的な原因や再試行の扱いはAPIの応答内容によるため、表の分類をそのまま自動処理の条件にせず、利用するAPIの仕様と照合します。
| HTTPステータス | 意味 | CRM API連携での典型的な原因 |
|---|---|---|
| 400 Bad Request | リクエストの形式が不正 | 必須パラメータの欠落、データ型の不一致 |
| 401 Unauthorized | 認証失敗 | トークンの有効期限切れ、無効なAPIキー |
| 403 Forbidden | 認可失敗(権限不足) | スコープ不足、アクセス権限のないリソースへのリクエスト |
| 404 Not Found | リソースが存在しない | 存在しないレコードIDの指定、エンドポイントの誤り |
| 429 Too Many Requests | レート制限超過 | 短時間に大量のAPIコールを実行 |
| 500 Internal Server Error | CRM側のサーバーエラー | CRM側の一時的な障害 |
| 502/503 | サービス利用不可 | CRM側のメンテナンス、サーバー過負荷 |
担当者には、ステータスだけでなく、対象レコード、処理段階、再実行の有無を渡します。原因を特定できない処理は正常なキューから分け、他の更新を進められるかを確認します。
再実行できるエラーでも、短い間隔で送り続けると原因調査が難しくなります。サービス側が再試行の条件を示している場合はそれに従い、回復しなければ打ち切って担当者へ渡します。
次の表はリトライ設計の確認項目です。表中のステータス区分を採用する前に、接続先の応答仕様と、その操作を再送した場合の重複を確認します。
| 設計項目 | 推奨設定 |
|---|---|
| リトライ対象 | 429、500、502、503のみ。400、401、403、404はリトライしない |
| リトライ回数 | 上限を設け、段階的に打ち切る |
| 待機時間 | 指数バックオフ(待機時間を段階的に増加させる) |
| ジッター | 待機時間にランダムなジッター(揺らぎ)を追加し、同時リトライを回避 |
| デッドレターキュー | 最大リトライ回数を超えたリクエストは別キューに退避し、手動対応 |
| アラート | リトライ失敗時に担当者にアラート通知 |
隔離した処理には、元のレコード、試行履歴、最後のエラー、再開方法を結び付けます。原因を修正した後、対象だけを再送して結果を照合できれば、正常なデータを巻き込まずに復旧できます。
Webhookを利用するときは、受信履歴だけで更新の網羅性を判断しないようにします。次の表を使い、欠損、順序の入れ替わり、通知内容の不足を、それぞれどう発見・補完するか決めます。
| 限界 | 内容 | 補完策 |
|---|---|---|
| 配信保証がない | ネットワーク障害等でWebhookが届かない場合がある | 定期的なポーリングによる差分チェック(Reconciliation)を併用 |
| 順序保証がない | 複数のWebhookが送信順と異なる順序で届く場合がある | タイムスタンプベースの順序制御を実装 |
| ペイロードが限定的 | Webhook通知に含まれるデータが限定的な場合がある | 通知を受けたらREST APIで詳細データを取得する |
| 設定の管理が煩雑 | Webhookの登録・更新・削除の管理が散逸しやすい | Webhook設定をコードで管理(Infrastructure as Code) |
欠損の影響が大きい業務では、更新されたレコードを定期取得し、受信履歴と照合します。差分が見つかったら通常の処理と同じ重複判定を通して補完します。照合で差分が出たときに誰が原因を調べるかまで決めて、運用へ進みます。
成功件数、失敗件数、未処理キュー、応答時間、認証エラー、データの差分などから、業務停止を発見するために必要な項目を選びます。通知条件は通常の変動と比べ、受け取った人が対応を判断できる形にします。
| 監視項目 | 監視方法 | アラート条件 |
|---|---|---|
| API応答時間 | レスポンスタイムの計測 | 平常時より大幅に悪化した場合 |
| エラー率 | エラーレスポンスの割合 | エラー率が通常より高くなった場合 |
| レート制限の消費率 | 残りリクエスト数の監視 | 制限に近づいた場合 |
| Webhook配信失敗 | 失敗回数のカウント | 連続して配信に失敗した場合 |
| データ整合性 | 定期的な件数突合 | CRMと連携先のレコード件数に乖離がある場合 |
通知には、対象システム、停止した処理、影響するデータ、発生時刻、再実行の有無を含めます。即時に確認する停止と、担当者が後で修正するデータ不備を分け、通知を受けた後の担当と手順を明記します。
APIゲートウェイは、複数のAPI通信に対する認証、流量制御、ログ、変換、ルーティングを集約する仕組みです。導入を決める前に、現在の個別接続で何を管理しきれないのか、集約によってどの作業が変わるのかを確認します。
個別の連携ごとに担当者、認証情報、ログ、停止手順を把握できるなら、まずその構成で運用する選択があります。横断的な管理が必要になったら、共通化したい作業を特定します。
以下は検討を始めるための条件です。表中の接続先数は一律の導入基準ではありません。数よりも、認証や障害調査を個別に続けられるかで判断します。
| 条件 | 詳細 |
|---|---|
| 連携先が5システム以上 | 個別に認証・ログ管理すると運用が煩雑になる |
| セキュリティ要件が厳しい | 金融・医療など規制業種で、API通信の監査ログが必要 |
| マイクロサービスアーキテクチャ | 複数のAPIサービスを統一的に管理する必要がある |
| APIの公開 | 自社APIを外部パートナーに公開する計画がある |
外部パートナーへのAPI公開や、複数の連携にまたがる通信履歴の確認が必要な場合も候補になります。その際は、ゲートウェイが止まると影響する業務も併せて評価します。
ゲートウェイを使う場合は、認証や通信ログなど共通化する機能を決めます。顧客マスタの変換や取引判定まで移すかは別に検討し、どこで業務ルールを変更するか明確にします。
| 機能 | ゲートウェイで扱う目的 | 判断の分かれ目 |
|---|---|---|
| 認証・認可 | 接続ルールを統一 | 接続先ごとの管理が煩雑か |
| レート制限 | 過剰な通信を入口で抑制 | 複数処理が同じ制限を共有するか |
| ログ | 通信履歴を横断検索 | 個別ログだけでは原因を追えないか |
| 変換 | 共通形式へそろえる | 同じ変換が複数の連携で重複しているか |
| ルーティング | 接続先を切り替える | 同じ入口から複数サービスへ振り分けるか |
次の製品表は候補を調べる入口です。機能や利用条件は導入時の公式情報で確認し、必要な機能を満たすか、運用担当が設定と障害対応を扱えるかで比較します。
| 製品 | 特徴 | 適する規模 |
|---|---|---|
| AWS API Gateway | AWSエコシステムとの統合。サーバーレスとの相性が良い | 中〜大規模 |
| Azure API Management | Microsoftエコシステムとの統合。Dynamics 365との親和性が高い | 中〜大規模 |
| Kong | オープンソース。高いカスタマイズ性 | 中〜大規模 |
| Apigee(Google Cloud) | API管理の包括的な機能。分析ダッシュボード | 大規模 |
通信を集約する場合は、ゲートウェイの停止がどの連携に影響するかを一覧にします。死活監視、構成変更の履歴、切り戻し方法を確認し、障害時に担当者が連携を止める順序も決めます。
PoCでは個別接続で業務要件を確かめ、共通管理が必要な課題が確認できた段階でゲートウェイを検討できます。導入へ進む条件は、集約する機能と、その保守担当を説明できることです。
連携は、業務要件の整理、方式の選定、PoC、実装、運用引き渡しの順で進めます。各段階で「何を確認できたら次へ進むか」を決めると、接続に成功しただけで運用を始めることを避けられます。
「顧客情報を同期する」という要件を、対象オブジェクト、項目、更新方向、実行条件、識別子、更新元、失敗時の扱いに分解します。項目が決まらない場合は、誰がどの業務で使うかを確認します。
| 整理項目 | 決める内容 |
|---|---|
| 業務目的 | 転記の削減、通知、集計、請求連携など |
| 対象データ | コンタクト、会社、取引、チケットなど |
| 更新方向 | CRMから送る、CRMへ受ける、双方向 |
| 実行条件 | 作成時、ステージ変更時、定期実行時 |
| 識別方法 | レコードID、外部システムIDなど |
| 更新責任 | 項目ごとに正とするシステム |
| 失敗時 | 再実行、隔離、人による修正 |
| 監視 | 誰が何を見て、どの状態で対応するか |
| セキュリティ要件 | 通信暗号化の要否 |
| API通信はHTTPSを必須とし、通信を暗号化する | HTTPSを使用する |
項目は現在の業務で使うものに絞ります。項目を増やす判断は、利用目的、更新責任、必要な権限、テスト方法を説明できる場合に行います。
PoCでは、正常な登録・更新に加え、認証切れ、項目欠落、重複通知、連携先の停止、同時更新を試します。各ケースで、処理がどこで止まり、誰が何を見て再開するかを記録します。
採用判断では、必要な項目が渡ること、重複や上書きのルールが働くこと、失敗を検知して対象だけ再開できることを確認します。満たせない条件があれば、その条件を記録し、方式や業務ルールを見直してから次へ進みます。
初期段階では、更新元が明確で、失敗時の影響を追いやすい一方向連携を選びます。運用中に発生したエラーと復旧手順を確認し、即時処理や双方向同期が必要かを判断します。
拡張するときは、項目を増やすこと自体を目標にしません。取引の確定から請求情報の受け渡しまでなど、対象業務の開始と完了を定め、その流れに必要なデータを追加します。
引き渡し資料には、連携一覧、更新項目、認証情報の保管場所、監視方法、停止と再実行の手順、問い合わせ先を含めます。担当者が変わっても、どの処理が何のために動いているかを追える状態にします。
連携を変更するときは、業務ルール、設定、監視条件、運用資料を同じ変更として確認します。変更後に正常処理と失敗時の通知を確かめ、担当者が手順に沿って復旧できれば、運用へ引き渡せます。
BtoBマーケティングの全体像はBtoBマーケティング完全ガイドで体系的にまとめています。また、このテーマのカテゴリ全体はCRM基礎・導入で網羅しています。
API連携の設定と認証権限は、運用担当が定期的に見直せるよう、確認手順と担当を引き継ぎ資料に記載します。
方式を選ぶときに迷いやすい点を、判断の順序と見直し条件に沿って整理します。導入時だけでなく、処理量や業務ルールが変わったときにも確認してください。
移行できます。まずiPaaSで必要な項目、変換、失敗時の対応を試します。利用する中で必要な処理を管理しにくくなったら、どのフローを直接実装へ移すか判断します。
移行に備えて、トリガー、更新項目、変換ルール、分岐、エラー時の処理を記録します。移行後は同じ入力と失敗条件で結果を照合し、旧フローと新フローが同じレコードを重複更新しないことを確認します。
まず、全件取得、短い間隔のポーリング、ループ内の個別取得、重複した連携フローがないか確認します。次に、差分取得や一括処理を利用できるかを接続先の仕様で調べます。
制限の応答を受けた処理は、接続先が示す再試行条件を確認してキューから再開します。複数の連携が同じ制限を共有するなら、送信順と優先する業務を決めます。変更後は未処理件数が解消し、重複登録がないことを照合します。
更新を自動で後続業務へ渡す必要がある場合は、API連携を検討します。担当者が内容を確認してから取り込む業務では、CSVを選ぶ余地があります。どちらも、更新の頻度だけでなく、誤りが起きたときの発見方法と修正担当で比較します。
CSVを使う場合は、項目定義、文字コード、重複判定、取り込み結果の確認方法を決めます。手作業の照合が続けられない、または更新漏れが後続業務を止める場合は、更新元を明確にしたAPI連携を再検討します。
連携ごとに、参照するデータ、更新するデータ、接続する環境、管理担当を一覧にします。そのうえで接続先が提供する認証方式を確認し、必要な権限だけを付けます。
認証情報はコードから分離し、保管場所と失効手順を決めます。Webhookの送信元と入力値を検証し、ログには調査に必要な識別情報を残します。運用前には、認証情報を失効させた場合に影響する処理を特定できるか確認してください。
CRM API連携では、業務フローから必要なデータを選び、項目ごとの更新元と識別子を決めてから接続方式を選びます。認証、エラー処理、監視まで含めて確認することで、接続後に担当者が状態を判断し、必要な処理を復旧できるようにします。
最初は手作業で転記しているデータを一つ選び、入力から後続業務までの流れをたどります。
確認した業務が安定して処理でき、担当者が停止と再開の手順を使えるようになったら、次の対象を検討します。企業様によって最適な形は異なります。
CRMを活用した業務効率化やAIとの連携に関するご相談は、CRM特化型コンサルティングのStartLinkまでお気軽にお問い合わせください。連携対象の棚卸し、方式の比較、更新元や復旧手順の整理など、現在の業務で判断が必要な点を一緒に確認します。
このテーマと関連する内容を、次の記事でも詳しく解説しています。
記事の内容を、そのまま実務に落とし込みたい方向け
HubSpotゴールドパートナーのStartLinkが、HubSpot導入・AI活用・CRM整備・業務効率化までをまとめて支援しています。記事で気になったテーマを、そのまま相談ベースで整理できます。
株式会社StartLinkは、事業推進に関わる「販売促進」「DXによる業務効率化(ERP/CRM/SFA/MAの導入)」などのご相談を受け付けております。 サービスのプランについてのご相談/お見積もり依頼や、ノウハウのお問い合わせについては、無料のお問い合わせページより、お気軽にご連絡くださいませ。